Alaio Vibecode: Anwendungen und Daten mit Black-Hole-Servern schützen
Alaio Vibecode: So schützen Sie Ihre Anwendungen und Unternehmensdaten
Wenn Unternehmen individuelle Anwendungen mit KI erstellen, spielt neben der Funktionalität auch die Sicherheit eine entscheidende Rolle. Besonders wichtig ist dabei der kontrollierte Zugriff auf sensible Unternehmensdaten. Alaio Vibecode, powered by Bitrix24, setzt deshalb auf mehrere Schutzebenen, die Server, Anwendungen und Zugriffsberechtigungen absichern.
Ein zentraler Bestandteil sind die sogenannten Black-Hole-Server. Sie verfügen über keine öffentliche IP-Adresse und akzeptieren keine eingehenden Verbindungen aus dem Internet. Dadurch sind sie von außen nicht direkt erreichbar und können nicht über gewöhnliche Netzwerkscanner entdeckt werden. Der Zugriff erfolgt über einen verschlüsselten Tunnel von Alaio Vibecode.
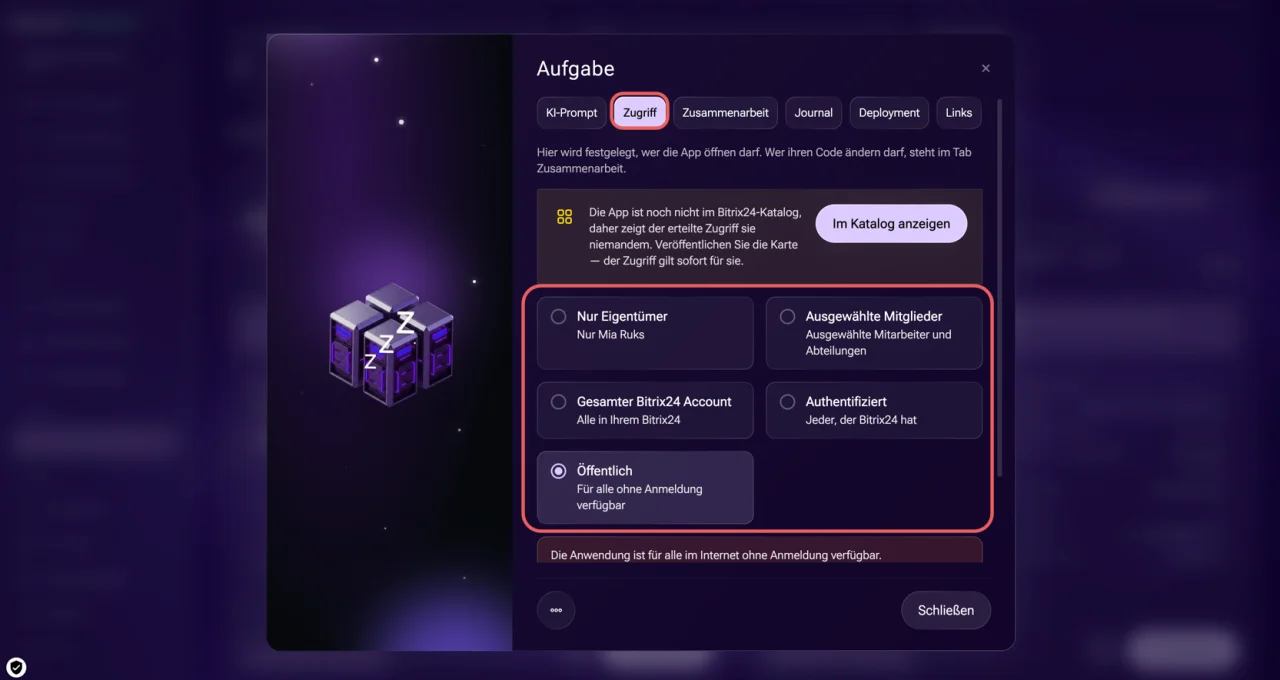
Zusätzlich lässt sich für jede Anwendung individuell festlegen, wer sie verwenden darf: nur der Eigentümer, ausgewählte Mitarbeiter, eine Abteilung oder das gesamte Bitrix24. Auch authentifizierte externe Nutzer oder ein öffentlicher Zugriff per Link sind möglich. Bei geschützten Anwendungen prüft Alaio Vibecode zunächst die Berechtigungen, bevor die Verbindung hergestellt wird.
Eine weitere Schutzebene bilden getrennte Zugriffsschlüssel. API-Schlüssel ermöglichen Anwendungen den Zugriff auf Bitrix24, Autorisierungsschlüssel arbeiten mit den Berechtigungen des angemeldeten Mitarbeiters. Verwaltungsschlüssel dienen ausschließlich zur Verwaltung anderer Schlüssel und gewähren keinen Zugriff auf Unternehmensdaten. Wird ein Schlüssel kompromittiert, können Administratoren ihn deaktivieren oder löschen. Auch Mitarbeiterzugriffe lassen sich sperren.
Ein praktisches Beispiel: Ein Unternehmen entwickelt mit Alaio Vibecode einen KI-Assistenten für den Vertrieb. Die Anwendung greift auf benötigte CRM-Daten zu, während der Zugriff auf das Vertriebsteam beschränkt bleibt. Verlässt ein Mitarbeiter das Unternehmen, kann sein Zugriff entzogen werden. Wird ein verwendeter Schlüssel versehentlich veröffentlicht, lässt er sich ebenfalls deaktivieren.
Wichtig: Die sichere Serverarchitektur ersetzt nicht den sorgfältigen Umgang mit Zugriffsschlüsseln. Speichern Sie diese niemals in öffentlichen Dokumenten oder frei zugänglichen Chats. Wie eine Anwendung abgerufene Daten anschließend verwendet und speichert, hängt außerdem von ihrem Code und den verbundenen Diensten ab.
Weitere Informationen finden Sie in den Helpdesk-Anleitungen zu Black-Hole-Servern und zur Datensicherheit in Alaio Vibecode. Erfahren Sie außerdem mehr über Zugriffsschlüssel und ihre Funktionen.


